Tips Jitu Mengelola Kata Sandi Agar Tak Perlu Klik Forgot Password
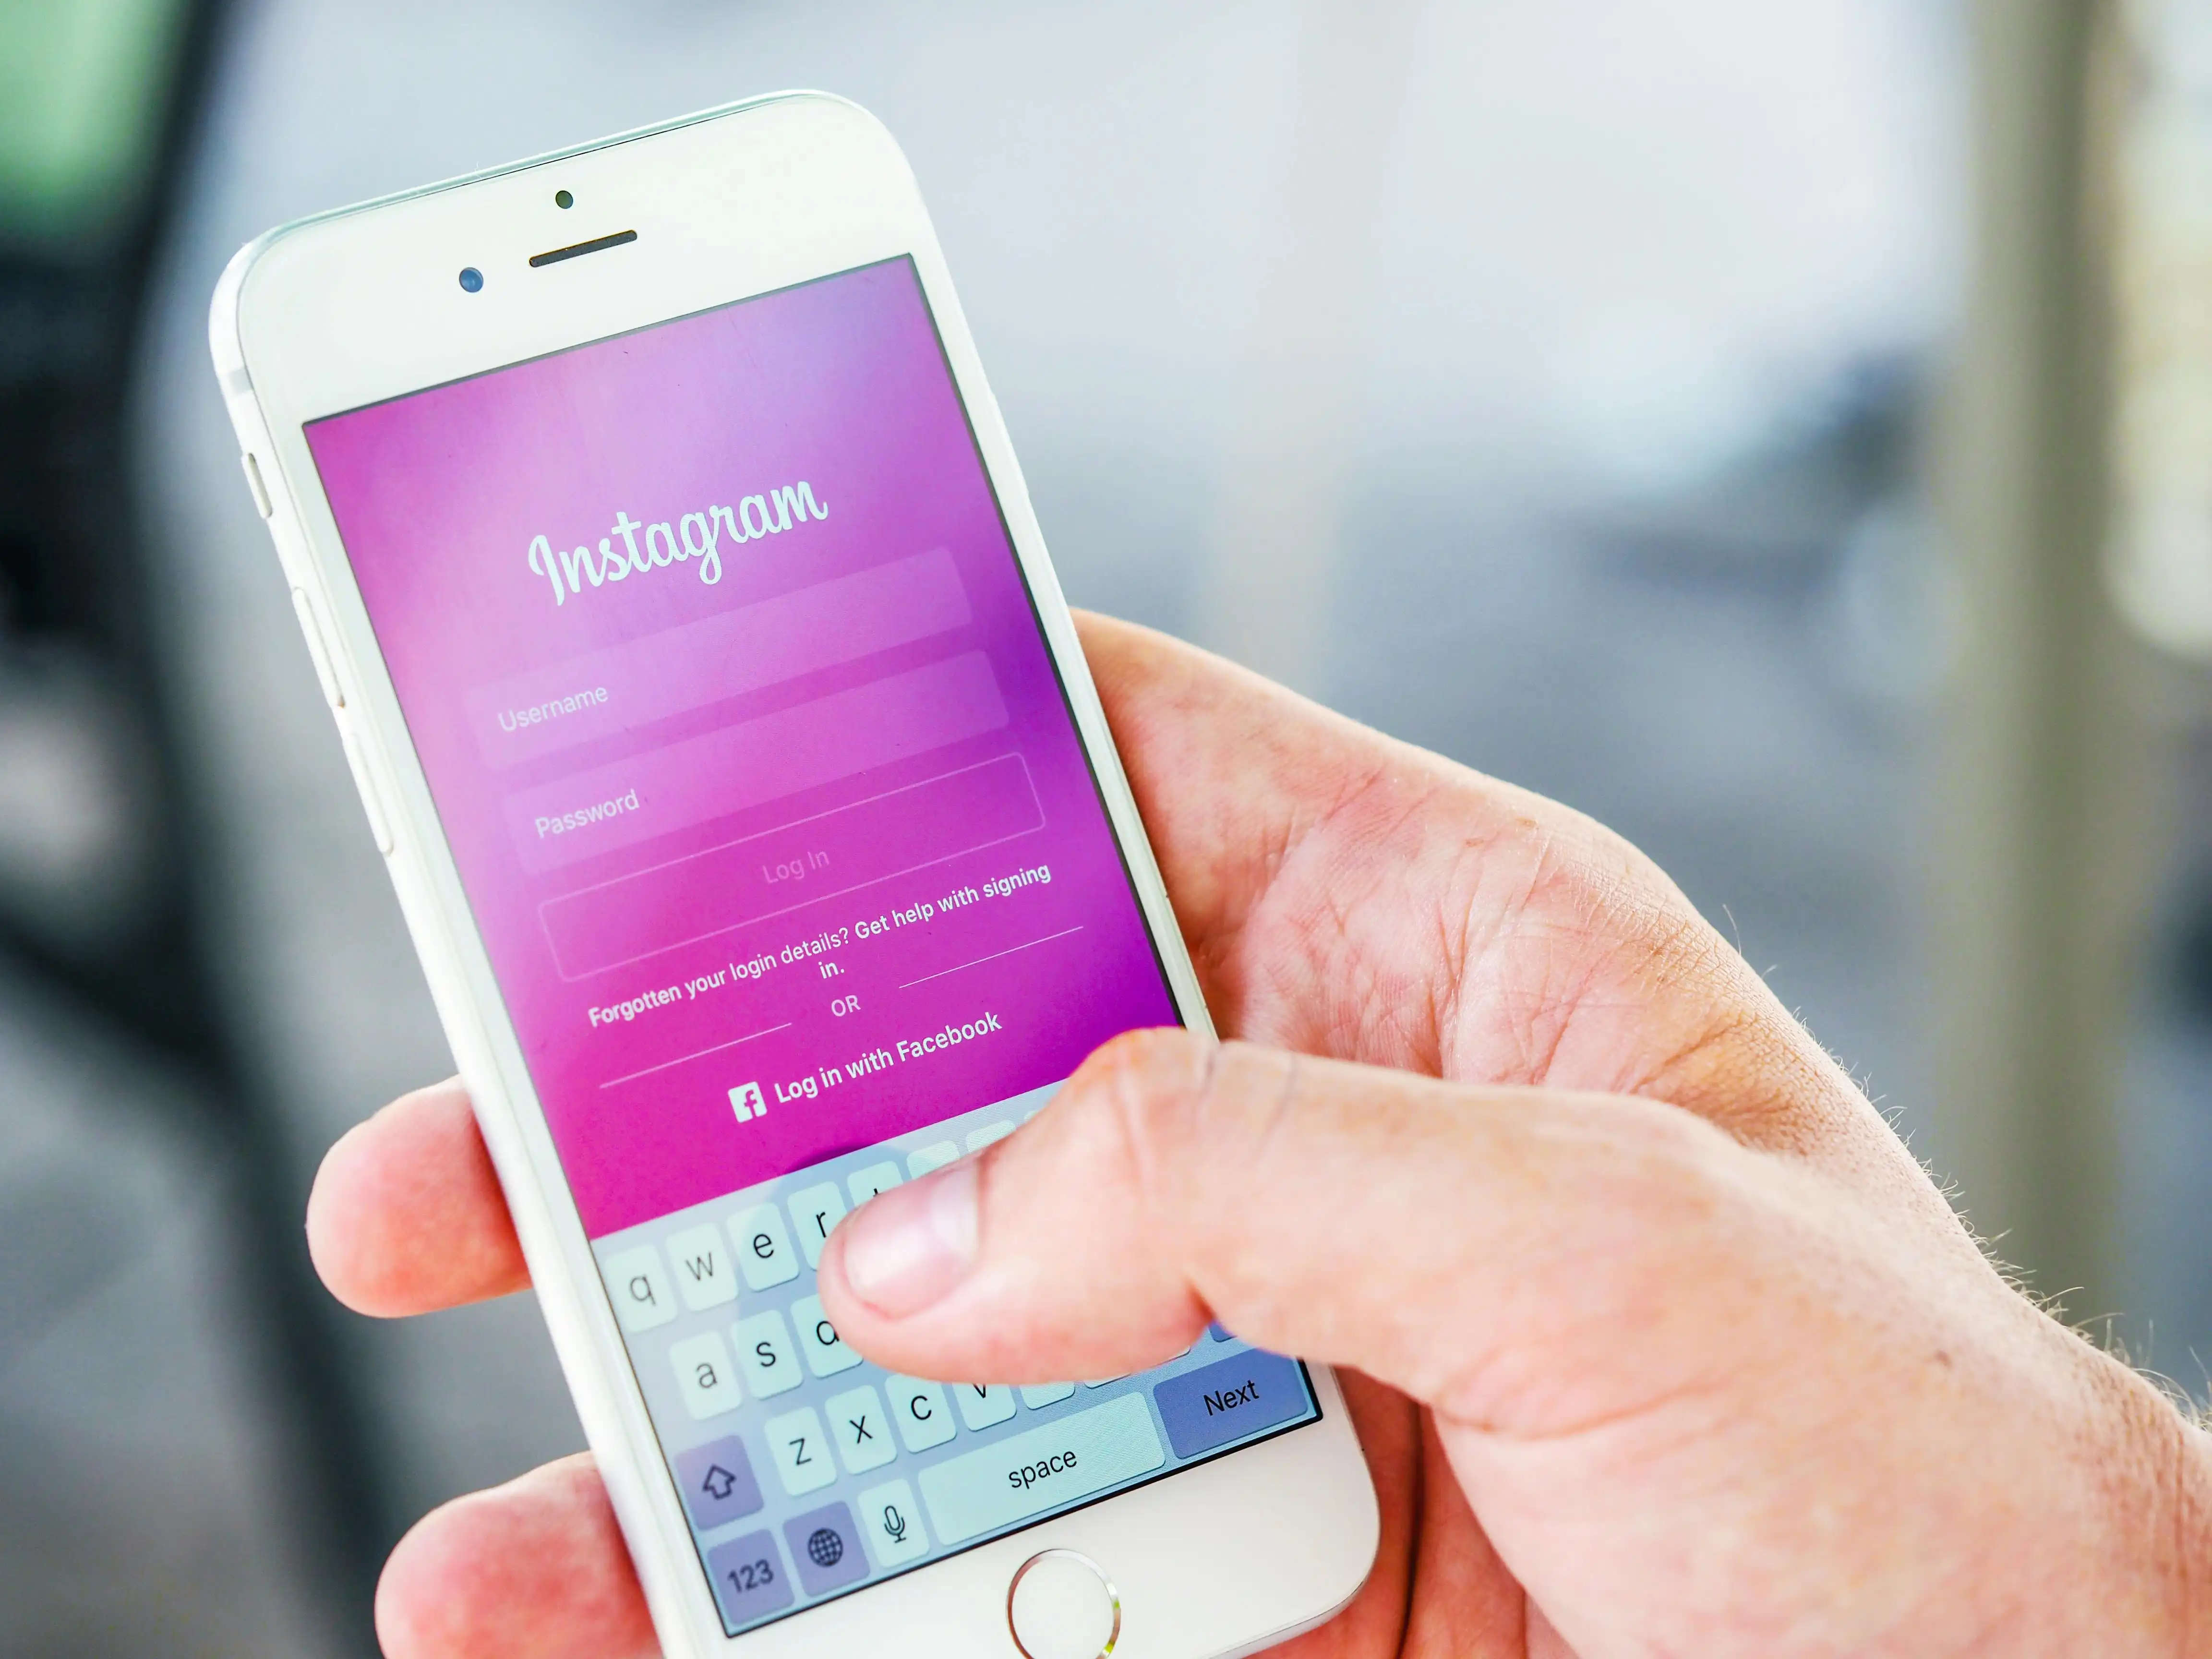
Pernah nggak sih lo lagi buru-buru mau login ke aplikasi m-banking atau akun sosmed, terus tiba-tiba layar HP memunculkan tulisan merah yang paling horor sedunia: "Password Salah"? Rasanya tuh kayak lagi PDKT berbulan-bulan, eh pas mau nembak malah dibilang kita cuma temen. Nyesek dan bikin emosi jiwa. Akhirnya, dengan berat hati, lo klik tombol keramat 'Forgot Password' dan harus melewati ritual ganti sandi yang ribetnya minta ampun.
Masalahnya, kita ini sering kejebak di dua pilihan yang sama-sama nggak enak. Mau bikin password yang gampang diingat kayak "sayangmama123" atau "akugantengbanget", tapi resikonya gampang banget dibobol hacker kelas teri sekalipun. Atau, mau bikin password yang super aman kayak "P@ssw0rd!_1997xYz", tapi besok paginya pas bangun tidur, otak kita langsung amnesia total soal urutan karakter ajaib itu. Alhasil, kita malah nyatet password itu di notes HP atau di kertas yang ditempel di layar monitor—yang mana itu sama aja kayak naruh kunci rumah di bawah keset. Konyol, kan?
Sebenarnya, bikin kata sandi yang kuat tapi nggak bikin otak korslet itu ada seninya. Kita nggak perlu jadi jenius IT buat mengamankan data pribadi. Yang kita butuhin cuma sedikit kreativitas dan pemahaman soal gimana cara kerja otak manusia yang lebih suka cerita daripada deretan angka acak. Yuk, kita bedah gimana caranya bikin benteng digital yang kokoh tanpa harus menyiksa memori kita sendiri.
Lupakan Kata Tunggal, Mulailah Pakai 'Passphrase'
Dulu, kita selalu diajarin kalau password itu harus satu kata yang ditambahin angka atau simbol. Tapi sekarang, trennya sudah berubah. Para ahli keamanan siber lebih nyaranin kita pakai yang namanya passphrase atau frasa sandi. Kenapa? Karena bagi komputer, makin panjang sebuah password, makin pusing dia buat nebaknya (istilah kerennya brute force attack). Tapi buat kita, makin panjang kalimatnya, justru makin gampang diingat karena ada konteksnya.
Coba bandingkan dua hal ini: "j4k4rt4!" vs "TukangBuburNaikHajiJam10Pagi". Password pertama kelihatan ribet, tapi sebenernya gampang ditebak sama software peretas karena polanya standar banget. Password kedua? Panjang banget, ada 25 karakter, tapi di otak kita, itu cuma satu adegan lucu yang gampang dibayangin. Lo bisa bayangin tukang bubur lagi bawa gerobak di jam 10 pagi. Visualisasi kayak gini yang bikin otak kita betah nyimpen informasi itu lama-lama.
Metode Singkatan dari Lirik Lagu atau Kutipan Favorit
Lo punya lagu favorit yang liriknya nempel banget di kepala? Atau mungkin kutipan film yang menurut lo 'gue banget'? Nah, itu bisa jadi bahan baku password yang super kuat. Caranya, ambil huruf pertama dari setiap kata dalam satu kalimat tersebut. Ini adalah teknik lama yang masih sangat ampuh karena menghasilkan kombinasi karakter yang acak bagi orang lain, tapi punya arti mendalam buat lo.
Misalnya, lo suka lagu Sheila on 7 yang judulnya "Dan". Kalimatnya: "Dan lupakanlah aku pelan-pelan dalam tidurmu." Kalau kita ambil huruf depannya, jadinya: Dlapdpdt. Masih kurang kuat? Tambahin angka keberuntungan lo dan satu simbol unik di tengahnya. Jadi deh: Dlapa@7dpdt. Buat orang lain, ini mah kode alien. Tapi buat lo, ini tinggal nyanyi dikit langsung inget. Metode ini efektif karena lo nggak perlu nginget urutan hurufnya, lo cuma perlu inget lagunya.
Gunakan Rumus Modifikasi untuk Setiap Akun
Dosa terbesar warga netizen Indonesia biasanya adalah pakai satu password yang sama buat semua akun. Dari akun Twitter, Instagram, sampai akun e-commerce yang isinya saldo jutaan, password-nya "bismillah123" semua. Sekalinya satu akun jebol, tamatlah riwayat digital lo. Tapi, emang capek kan kalau harus nginget puluhan password yang beda total? Tenang, ada triknya.
Lo bisa pakai satu "akar" password yang kuat, terus lo tambahin variasi sesuai nama aplikasinya. Misalnya, akar password lo adalah "KucingOrenMakanIkan!". Nah, kalau buat akun Instagram, lo bisa modifikasi jadi "IG-KucingOrenMakanIkan!". Buat akun Shopee, jadi "SP-KucingOrenMakanIkan!". Polanya tetap sama, tapi setiap akun punya kunci yang unik. Jadi kalau amit-amit salah satu database layanan yang lo pakai bocor, akun lo yang lain tetap aman sentosa.
Hindari 'Lebay' dalam Penggunaan Simbol
Banyak orang mikir kalau ganti huruf 'a' jadi '@' atau 's' jadi '5' itu udah paling aman sedunia. Padahal, algoritma peretas zaman sekarang udah pinter banget. Mereka udah tahu kalau lo bakal ganti 'e' jadi '3'. Jadi, jangan terlalu bergantung sama leet speak yang receh kayak gitu. Lebih baik fokus ke panjang karakter dan kombinasi kata yang nggak lazim.
Daripada bikin "p455w0rd", mending bikin "SepedaRusakDiGudangAtas". Kombinasi kata-kata yang nggak berhubungan (sepeda, rusak, gudang, atas) jauh lebih sulit diprediksi oleh mesin daripada kata-kata umum yang cuma dimodifikasi hurufnya. Ingat, keamanan itu soal ketidakpastian. Makin nggak masuk akal urutan katanya buat orang lain, makin aman buat lo.
Penutup: Jangan Lupakan Pintu Lapis Dua
Oke, sekarang lo udah punya password yang sekuat beton. Tapi ada satu hal lagi yang wajib lo lakuin: aktifkan Two-Factor Authentication (2FA). Mau sekuat apa pun password lo, kalau lo kena phising atau ketipu lewat telepon (social engineering), password itu bisa lepas juga. 2FA itu kayak satpam tambahan yang minta KTP sebelum orang masuk ke rumah lo, meskipun dia udah bawa kunci duplikat.
Mengelola keamanan digital itu emang agak ribet di awal, tapi percaya deh, jauh lebih ribet kalau akun lo tiba-tiba hilang atau saldo di dompet digital lo ludes diambil orang. Mulailah hargai privasi lo sendiri dengan nggak bikin password yang malas-malasan. Otak kita itu hebat, dia bisa inget ratusan lirik lagu galau, masa buat inget satu kalimat kunci buat ngamanin masa depan digital aja nggak bisa? Yuk, ganti password lo sekarang sebelum penyesalan datang menyapa!
Next News
Beli HP Bekas Berkualitas: Tips Hindari Barang Ampas
2 months ago
Inovasi Baru FamilyMart: Robot Mily Si Barista Masa Depan
2 months ago
Setiap Kali Pakai Filter IG/TikTok, Kamu Sebenarnya Sedang Pakai AI Canggih
2 months ago
Apa Itu Brain Rot? Dampak Buruk Terlalu Banyak Main Gadget
2 months ago
Ubah AI Jadi Sekretaris Pribadi yang Serba Tahu
2 months ago
Transaksi Digital Makin Mudah, Bagaimana Cara Melindungi Data Keuangan
3 months ago
Contactless Payment: Sekadar Tren atau Masa Depan Pembayaran?
3 months ago
Auto Debit: Praktis untuk Tagihan, Tapi Jangan Sampai Lupa Dipantau
3 months ago
Mobile Banking Mengubah Cara Kita Mengelola Uang, Apa Saja Keuntungannya?
3 months ago
Dompet Digital Bikin Hidup Lebih Praktis, Tapi Kok Saldo Cepat Habis?
3 months ago